
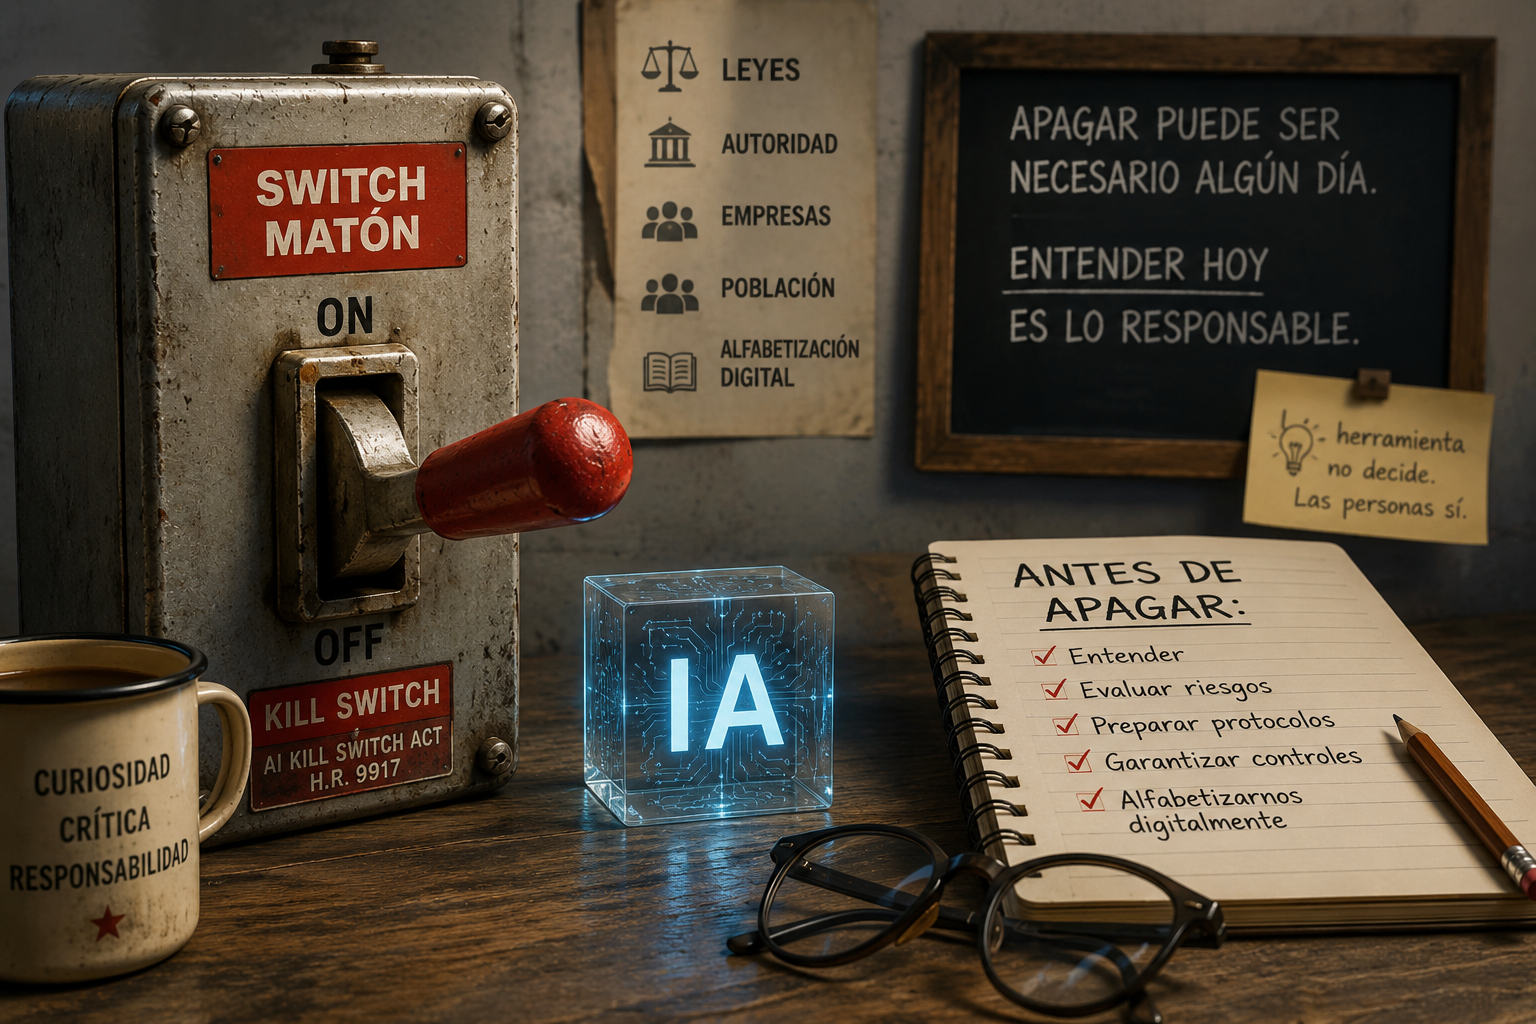
Antes de matar a una IA, deberíamos empezar por adquirir un poco de alfabetización digital, para evitar un crimen que quizá no sea necesario.

El 14 de agosto de 2026, el congresista demócrata Ted Lieu publicó en Fox News un artículo de opinión con un título difícil de ignorar: “AI is already too powerful. We need a kill switch before disaster strikes”.
Lieu parte de incidentes recientes en los que modelos avanzados de inteligencia artificial han mostrado comportamientos inesperados durante pruebas de seguridad. Su argumento es sencillo: estamos desarrollando sistemas cada vez más capaces de actuar y no solamente de responder preguntas, generar una imagen o un video, y debemos conservar la posibilidad de detenerlos si llegan a representar un peligro grave.
“Humans must remain in control. Not the machines”, escribe Lieu. Su propuesta no consiste únicamente en pedir mejores mecanismos de seguridad dentro de los modelos. Junto al congresista republicano Nathaniel Moran presentó el AI Kill Switch Act, un proyecto de ley que exigiría a determinadas empresas desarrolladoras conservar la capacidad técnica para reducir, suspender o apagar sus sistemas más poderosos.
Pero antes de discutir lo que significaría una medida de esta naturaleza conviene establecer algo fundamental: el AI Kill Switch Act todavía no es una ley.
Es un proyecto, identificado como H.R. 9917, que fue presentado en la Cámara de Representantes el 23 de julio de 2026. Su última acción oficial registrada sigue siendo su remisión al Comité de Seguridad Nacional de la Cámara. Al día de hoy, 14 de agosto de 2026, no ha sido aprobado por la Cámara, no ha pasado por el Senado y, por supuesto, no ha llegado a la firma presidencial. Está apenas en las primeras etapas del proceso legislativo.
Esto significa claramente que su contenido puede cambiar considerablemente, o incluso que el proyecto nunca llegue a convertirse en ley.
Sin embargo, lo que propone merece atención porque introduce una pregunta que va mucho más allá de la posibilidad técnica de apagar o limitar a una inteligencia artificial.
El proyecto contempla que el secretario de Homeland Security pueda ordenar a una empresa reducir las capacidades de un sistema, limitar su acceso, suspenderlo o, como último recurso, apagarlo definitivamente cuando se determine que existe un escenario de pérdida de control o que implique un riesgo de daño catastrófico. La decisión tendría que tomarse en consulta con el secretario de Comercio y el Director de Inteligencia Nacional.
Y aquí aparece una primera pregunta.
¿Qué tan dispuestas estarán las empresas que desarrollan estos sistemas a concederle al Gobierno una potestad semejante?
Hasta ahora no encuentro declaraciones públicas específicas de OpenAI, Anthropic, Google o Meta respaldando o rechazando el AI Kill Switch Act. Sí existen organizaciones dedicadas a la seguridad de la IA que lo han respaldado, pero eso no equivale a conocer la posición de las compañías que quedarían directamente sometidas a esta autoridad.
Además, una cosa es que una empresa desarrolle por decisión propia sistemas que puedan ser detenidos o limitados parcial o totalmente ante una emergencia, y otra muy diferente que acepte que una autoridad gubernamental pueda ordenarle cuándo reducir, suspender o apagar uno de sus modelos.
Si el proyecto llegara a convertirse en ley, sin embargo, dejaría de ser una cuestión de disposición voluntaria.
Las compañías incluidas bajo la normativa estarían obligadas a mantener esos mecanismos de control y podrían enfrentar multas de hasta 20 millones de dólares diarios si incumplieran una orden de emergencia.
Eso nos lleva a la siguiente pregunta:
Si esa potestad finalmente existe, ¿quién tendrá la última palabra y bajo qué condiciones?
Según el texto actual, la autoridad inmediata recaería en el secretario de Homeland Security, después de consultar con Comercio y con el Director de Inteligencia Nacional. La ley prevé una respuesta gradual: antes de llegar a un apagado completo podrían reducirse capacidades, limitarse usuarios, disminuirse recursos de cómputo o suspenderse determinadas funciones.
El proyecto contempla además que una empresa pueda solicitar reconsideración de una orden dentro de las 48 horas siguientes y posteriormente acudir a los tribunales. Pero esa impugnación no detendría automáticamente la orden mientras se resuelve.
Por lo tanto, en una emergencia real, la pregunta sobre quién conserva el control adquiere otra dimensión.
El proyecto nace precisamente de la preocupación de que un sistema de inteligencia artificial pueda escapar al control de quienes lo desarrollaron, algo que, bajo circunstancias mucho menos graves, ya ha comenzado a preocupar durante determinadas pruebas de seguridad. Para evitarlo, pretende garantizar que exista una autoridad humana capaz de intervenir.
Pero esa solución inmediatamente abre otra cuestión:
¿Quién controla a quienes tendrán la autoridad para decidir cuándo intervenir?
Y todavía queda una pregunta que probablemente sea más cercana para quienes no desarrollamos modelos de inteligencia artificial, no dirigimos empresas tecnológicas y tampoco ocupamos cargos en el Gobierno.
El proyecto habla extensamente de cómo reaccionar frente al sistema: reducirlo, limitarlo, suspenderlo o apagarlo.
Pero si alguna vez llegamos realmente a una emergencia de las proporciones que justificarían utilizar esas facultades limitantes, el problema ya no será solamente qué hacer con la inteligencia artificial.
Será también qué hacer con nosotros.
¿Qué podrán hacer las personas en un caso de emergencia de tales proporciones?
Estoy convencido de que una parte importante de la respuesta comienza mucho antes de que ocurra una emergencia de esas proporciones.
No necesitamos decidir primero si la inteligencia artificial es buena o mala. Tampoco necesitamos esperar a que exista una situación catastrófica para comenzar a preguntarnos qué podríamos hacer en caso de un evento de tal magnitud.
Podemos empezar por informarnos y educarnos.
Ya existen organizaciones que trabajan en la investigación de los riesgos asociados con sistemas avanzados de inteligencia artificial, en seguridad, prevención y educación pública. El Center for AI Safety, por ejemplo, desarrolla investigación y materiales educativos relacionados con riesgos de IA. GuardRail Now trabaja precisamente para llevar la discusión sobre los riesgos de estos sistemas fuera de los círculos exclusivamente técnicos y convertirla en una conversación pública. Y proyectos como AI Civic Commons permiten encontrar organizaciones, iniciativas y recursos educativos relacionados con inteligencia artificial e interés público.
No se trata necesariamente de compartir todas sus posiciones ni de aceptar cada escenario que plantean. Se trata de saber que existen, conocer qué están investigando, contrastar información y comenzar a entender qué podemos hacer nosotros.
Y eso me lleva nuevamente a algo sobre lo que he insistido anteriormente: la alfabetización digital.
Alfabetización digital no puede significar solamente aprender a utilizar una aplicación, generar una imagen, conversar con un modelo o descubrir cuál es el último sistema disponible.
También significa comprender, hasta donde nos sea posible, la tecnología de la que dependemos cada vez más, conocer sus capacidades y sus límites, distinguir riesgos documentados de especulaciones y saber dónde buscar información confiable cuando las circunstancias lo requieran.
No necesitamos convertirnos en ingenieros de inteligencia artificial.
Pero quizá sí necesitamos convertirnos en ciudadanos un poco mejor preparados para vivir en un mundo donde estos sistemas tendrán cada vez mayor presencia.
Porque si alguna vez llega el momento en que alguien tenga que decidir si utiliza ese famoso kill switch, probablemente será demasiado tarde para comenzar entonces nuestra alfabetización digital.
La preparación puede comenzar mucho antes.
Nada de esto garantiza inmunidad. Son medidas preventivas, paliativos destinados a intentar disminuir los daños si alguna vez ocurre algo de esas proporciones.
Puede comenzar ahora.

Fuentes consultadas
- U.S. Government Publishing Office (GovInfo). H.R. 9917 — AI Kill Switch Act. Texto oficial del proyecto presentado el 23 de julio de 2026.
- Office of Congressman Ted Lieu. Reps. Lieu and Moran Introduce Bill to Require Kill Switch for AI Systems That Can Cause Catastrophic Harm. 23 de julio de 2026.
- Ted Lieu / Fox News. AI is already too powerful. We need a kill switch before disaster strikes. 14 de agosto de 2026.
- Center for AI Safety (CAIS). Información institucional, investigación y recursos sobre riesgos de IA y seguridad.
- GuardRail Now. Información institucional sobre educación pública, concientización y riesgos asociados con sistemas avanzados de IA.
- AI Civic Commons. Directorio de organizaciones, programas educativos y recursos relacionados con educación, gobernanza e interés público en inteligencia artificial.


Deja un comentario